HF / NFC Empfehlung 
NTAG 213 / 215 / 216
Für NFC-Anwendungen mit Smartphones und NDEF-Inhalten.
Sicherheit PWD
Speicher 144–888 B
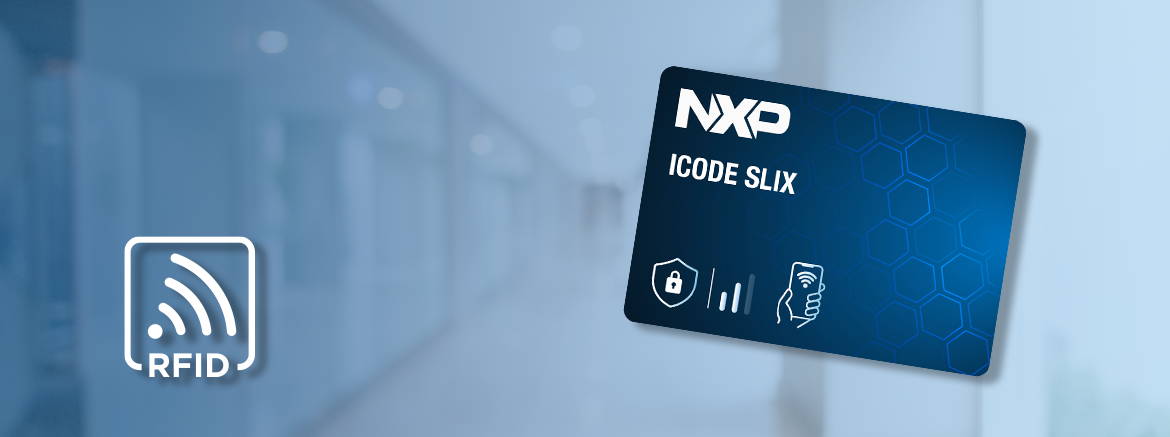
Der ICODE SLIX von NXP ist ein passiver HF-RFID-Chip für 13,56 MHz. Er arbeitet nach ISO/IEC 15693 und ISO/IEC 18000-3 und ist für Anwendungen mit größerer Lesedistanz ausgelegt. Der Chip besitzt 1.024 Bit EEPROM, davon 896 Bit beziehungsweise 112 Byte direkt zugänglichen User Memory. Typische Anwendungen sind Bibliotheken, Medienkennzeichnung, industrielle Kennzeichnung und Asset Tracking.
Heute ist ICODE SLIX vor allem für bestehende Anwendungen interessant. NXP kennzeichnet das Produkt als „Not Recommended for New Designs“ und nennt ICODE SLIX2 beziehungsweise ICODE 3 als Nachfolger, abhängig von der Kapazitätsvariante des Chips. Für neue Projekte sollte daher geprüft werden, ob die neueren ICODE-Generationen besser passen.
| Merkmal | Wert |
|---|---|
| Hersteller | NXP Semiconductors |
| Produktfamilie | ICODE |
| Typenbezeichnung | SL2S2002 / SL2S2102 |
| RFID-Klasse | HF / NFC |
| Frequenz | 13,56 MHz |
| Standard | ISO/IEC 15693, ISO/IEC 18000-3 Mode 1 |
| NFC-Standard | NFC-V / NFC Forum Type 5 Tag |
| Datenrate | Bis 53 kbit/s |
| EEPROM / Gesamtspeicher | 1.024 Bit / 128 Byte |
| User Memory | 896 Bit / 112 Byte |
| Speicheraufbau | 32 Blöcke à 4 Byte; davon 28 Blöcke direkt zugänglicher User Memory |
| Authentifizierung | 32-Bit-Passwort für EAS/AFI; keine kryptografische Authentifizierung des User Memory |
| Verschlüsselung | Keine |
| UID | 64 Bit, werkseitig programmiert und unveränderlich |
| Anti-Collision | Ja, True Anti-Collision; zusätzlich Fast Inventory Read |
| EAS | Ja, optional mit 32-Bit-Passwort geschützt |
| AFI | Ja, optional mit 32-Bit-Passwort geschützt |
| Block-Lock | Jeder User-Memory-Block einzeln gegen weiteres Schreiben sperrbar |
| Lesereichweite | Bis 1,5 m Gate-Breite laut NXP, abhängig von Antennengeometrie und Readersystem |
| Schreibzyklen | 100.000 |
| Datenerhalt | 50 Jahre |
| Smartphone-NFC | Ja, über ISO/IEC 15693 / NFC-V mit geeigneten Geräten und Apps |
| Produktstatus bei NXP | Nicht für neue Designs empfohlen |
| Typische Medien | RFID-Label, Sticker, Bibliotheksetikett, Karte und Sondertransponder |
| Sicherheitseinstufung | Basis |
| Empfehlung | Vor allem für bestehende ISO-15693-Anwendungen; bei Neuprojekten aktuelle ICODE-Generationen prüfen |
ICODE SLIX arbeitet mit 13,56 MHz und erreicht laut NXP bei passender Antennengeometrie eine Betriebsdistanz von bis zu 1,5 m Gate-Breite. Die maximale Datenrate beträgt 53 kbit/s. Das EEPROM umfasst 128 Byte, davon sind 112 Byte als User Memory direkt les- und beschreibbar. Die übrigen Speicherbereiche enthalten interne Konfigurationsdaten wie UID, Zugriffsinformationen, Passwörter, AFI und EAS.
ICODE SLIX wurde für Smart Labels und Anwendungen entwickelt, bei denen mehrere Transponder im Lesefeld erfasst werden sollen oder eine größere Lesedistanz als bei klassischen Proximity-Chips benötigt wird. NXP nennt insbesondere folgende Einsatzbereiche:
In der Praxis wird ICODE SLIX vor allem für Bibliotheken, Medienkennzeichnung und Warensicherung eingesetzt. Dafür eignen sich insbesondere RFID-Labels, Sticker und andere flache Transponderformen. Je nach Anwendung sind auch Karten oder Sondertransponder möglich.
Geeignete Medien: RFID-Aufkleber, RFID-Etiketten für Industrie, NFC-Tags und RFID-Karten.
Sicherheitsniveau: Basis
ICODE SLIX besitzt keine kryptografische Authentifizierung des User Memory. Die 28 direkt zugänglichen User-Memory-Blöcke lassen sich einzeln dauerhaft gegen weiteres Schreiben sperren. Die 64-Bit-UID wird bereits bei der Produktion programmiert und kann anschließend nicht verändert werden.
Ein 32-Bit-Passwort ist für die EAS- und AFI-Funktionen vorgesehen. Es schützt beim ursprünglichen ICODE SLIX jedoch nicht allgemein den Lese- oder Schreibzugriff auf den User Memory. NXP beschreibt außerdem Sperrmechanismen für DSFID, AFI und EAS.
Das reicht für Kennzeichnungs-, Bibliotheks- und Inventaranwendungen, bei denen Manipulationsschutz auf Blockebene und EAS-Funktionen benötigt werden. Für Anwendungen mit kryptografischer Authentifizierung oder höherem Schutz vor Kopieren und Manipulation sind andere Chips erforderlich. Neuere ICODE-Generationen bieten deutlich weitergehende Funktionen. ICODE SLIX2 ergänzt unter anderem Passwortschutz für Lese- und Schreibzugriffe, Privacy Mode, Destroy-Funktion und eine Originality Signature.
| Vorteile | Nachteile |
|---|---|
| Bis 1,5 m Gate-Breite bei geeigneter Antennengeometrie | Von NXP nicht mehr für neue Designs empfohlen |
| ISO/IEC 15693 für Bibliotheks-, Inventar- und Kennzeichnungsanwendungen | Nur 112 Byte direkt nutzbarer User Memory |
| True Anti-Collision für mehrere Tags im Lesefeld | Keine kryptografische Authentifizierung oder Verschlüsselung des User Memory |
| EAS und AFI mit optionalem 32-Bit-Passwortschutz | 32-Bit-Passwort schützt nur EAS/AFI, nicht allgemein den User Memory |
| User-Memory-Blöcke einzeln dauerhaft gegen Schreiben sperrbar | Neuere ICODE-Generationen bieten mehr Speicher sowie zusätzliche Sicherheits- und Datenschutzfunktionen |
Je nach Anwendung, gewünschter Smartphone-Nutzung, Sicherheitsanforderung und benötigter Lesereichweite können andere Chiptypen besser geeignet sein.
Für NFC-Anwendungen mit Smartphones und NDEF-Inhalten.
Für Anwendungen mit höherem Sicherheitsbedarf und AES-128.
Für bestehende HF-Systeme mit höherem Speicherbedarf. Per Smartphone nur eingeschränkt lesbar.
Sie benötigen RFID-Labels, Karten oder andere Transponder mit ICODE SLIX für eine bestehende Anwendung?
Für die technische Prüfung sind die gewünschte Medienform, Stückzahl, das vorhandene Readersystem, die benötigte Codierung sowie Informationen zu EAS, AFI und Speicherbelegung hilfreich. Bei Neuprojekten sollte zusätzlich geprüft werden, ob ICODE SLIX2, ICODE 3 oder ein anderer aktueller Chip besser zur Anwendung passt.
Datenstand: September 2026
Die technischen Angaben basieren auf dem NXP-Produktdatenblatt SL2S2002_SL2S2102, ICODE SLIX, Rev. 3.4 vom 10. August 2017 sowie der aktuellen NXP-Produktseite. Das Datenblatt beschreibt unter anderem ISO/IEC 15693 und ISO/IEC 18000-3, 13,56 MHz, bis zu 53 kbit/s, 1.024 Bit EEPROM, 896 Bit User Memory, die 64-Bit-UID, EAS/AFI-Passwortschutz sowie Schreibzyklen und Datenerhalt.
Für die aktuelle Produkteinordnung wurden außerdem die NXP-Produktseiten zu ICODE SLIX2 und ICODE 3 sowie die aktuelle ICODE-Produktfamilienübersicht geprüft. NXP kennzeichnet ICODE SLIX als nicht für neue Designs empfohlen.
Die Angaben zur Smartphone-Unterstützung basieren auf der Android-Dokumentation zu NFC-V und Apples Core-NFC-Dokumentation für ISO-15693-Tags.
ICODE ist eine Marke der NXP B.V.